

|
طوّرت المملكة العربية السعودية منظومةً متكاملةً للأمن السيبراني تُعدّ من الأكثر نضجاً على مستوى المنطقة، وتشمل حماية الشبكات وإدارة الثغرات التقنية. غير أن هذا التقرير من أرقام انتليجنس يُعالج بُعداً مختلفاً، ألا وهو العامل البشري. إذ تظل أنماط السلوك الداخلي — من إهمال غير مقصود أو تجاوز للإجراءات — خارج نطاق ما تُصمَّم أُطر الأمن السيبراني التقليدية للكشف عنه، لا لقصور في الإرادة المؤسسية، بل لأن هذه الأُطر بُنيت أصلاً لرصد المخاطر التقنية. وهذا التحدي ليس قاصراً على المملكة العربية السعودية؛ إنما نتحدث عن عوار يعتري نُظم إدارة الأمن السيبراني عالمياً. لكنّ ما يعطي هذا التحدّي أهمية في السياق السعودي هو ما تشهده المملكة من تحوّل رقميّ على نطاق واسع، ما يضع سلامة بِنْيتها التحتية الرقمية في القلب من استراتيجيتها الرامية إلى التنوّع الاقتصادي. فما لم تُولِ أُطر الأمن السيبراني العامل البشري الثقل الذي يستحقه، فإن المحصلة لن تكون مجرد فجوات في التقارير الأمنية، بل خللٌ في تشخيص الخطر من أساسه. 🔎 ما لا تراه الأنظمة يبلغ حجم سوق الأمن السيبراني في المملكة العربية السعودية نحو 15.2 مليار ريال، غير أن توزيع هذا الإنفاق، وفق تقارير الهيئة الوطنية للأمن السيبراني، يكشف عن نمط راسخ، ألا وهو أن الحصة الأكبر تذهب إلى الأجهزة والبرمجيات وأنظمة الكشف عن الاختراق، في حين يبقى العامل البشري بعيدا عن بؤرة الاهتمام. وفقاً لهذا النسق، فإن السوق منهمكة في شراء الأدوات بدلاً من معالجة السلوكيات؛ كما أن الاستثمار مُنْصَب على الجوانب المرئية القابلة للقياس والرصْد من الأمن السيبراني – كمنظومات الحماية الشبكية، وأنظمة المراقبة، والتشفير، بينما البُعد البشري لا يحصل على ما يكفي من الاهتمام والموارد. مشكلة هذا النسق تتمثل في ما يعكسه من فرضية خاطئة مُفادها أن مشكلة الأمن السيبراني الأساسية هي مشكلة تقنية، على العكس مما تكشف عنه الأدلة - وبشكل متّسق - من أنّ السلوك البشري هو المشكلة الرئيسية وراء الاختراقات السيبرانية. 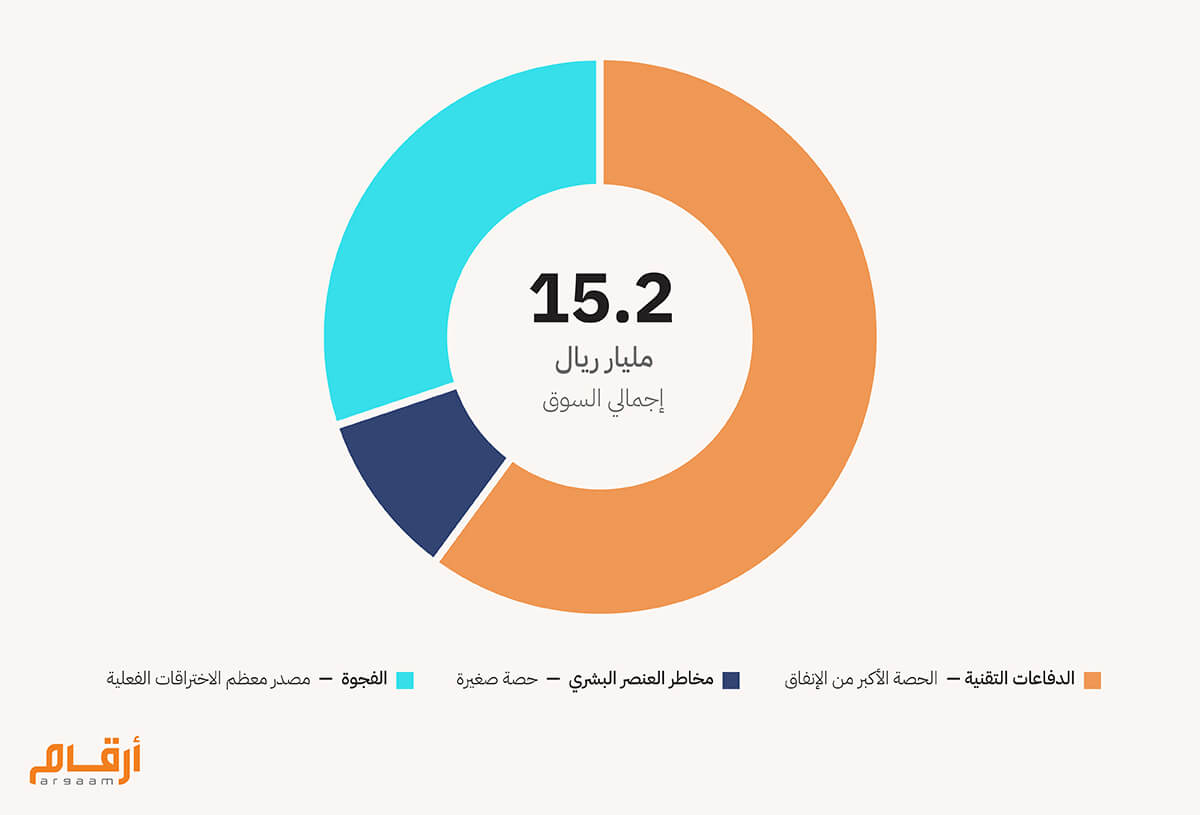 يشير تقرير آي بي ام للاختراقات الإلكترونية لعام 2025 إلى أن 95% من الاختراقات السيبرانية الناجحة تنجم بشكل مباشر عن خطأ بشري. وفي داخل القطاعات المالية والتأمينية عالية التنظيم، تُعزى نسبة 74% من الاختراقات السيبرانية التي يتم تسجيلها إلى مزيج من الاختراقات التقنية للأنظمة والاختراقات عبر التلاعب البشري. وتتجلى انعكاسات هذه المعطيات بوضوح في منطقة أوروبا والشرق الأوسط، إذ تكشف بيانات تقارير متخصصة في رصد الحوادث السيبرانية أن ما يقارب 29% من حوادث اختراق البيانات في المنطقة تعود إلى جهات داخلية في المؤسسات ذاتها، سواء أكان ذلك عن إهمال أم تصرف مدفوع بأغراض مُبيّتة. وعلى صعيد أنماط الاختراق، تتصدر المشهدَ الاختراقات التقنية المباشرة للأنظمة بنسبة 53% من الحوادث المرصودة، في حين تُمثّل عمليات التلاعب البشري ما نسبته 22%، فيما تُسهم الأخطاء التشغيلية بمختلف أشكالها في نحو 19% من تلك الحوادث. وتكشف هذه التوزيعات أن التهديد السيبراني في المنطقة لا يقتصر على البُعد التقني وحده، بل يمتد ليُحاصر المؤسسات من ثغرات الرأسمال البشري بالقدر ذاته. 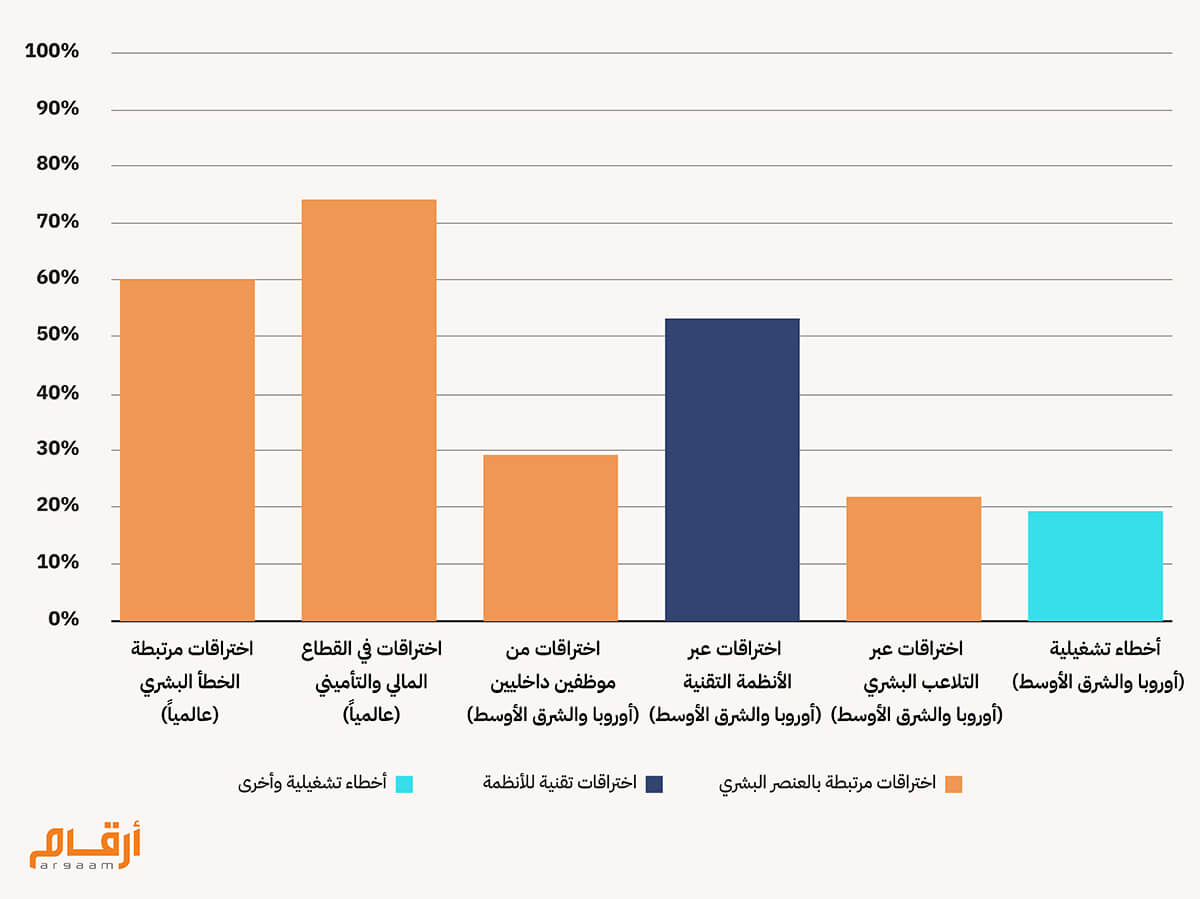 ⁉️ سؤال الـ 7.29 مليون دولار يواجه الشرق الأوسط معادلةً مالية مقلقة في مشهده السيبراني؛ فرغم أن نصيبه من الحوادث العالمية لا يتجاوز 10% — وهو رقم يتناسب مع ثقله الاقتصادي النسبي — فإن هذا التناسب الظاهر يُخفي وراءه حقيقةً أشد وطأة: إذ تتجاوز تكلفة الاختراق الواحد في المنطقة نظيرتها العالمية بفارق لافت، مما يجعل من كل حادثة عبئاً مالياً غير مقارن بحجمها العددي. واعتماداً على بيانات من أكثر من 16 دولة وسوقاً إقليمية، فإن الشرق الأوسط يحتلّ المرتبة الثانية عالميا من حيث تكلفة الاختراق السيبراني الواحد. وفي عام 2025، بلغ متوسط تكلفة الاختراق الواحد في المنطقة حوالي 7.29 مليون دولار – نحو ضعف المتوسط العالمي الذي يناهز 4.44 مليون دولار. ورغم أن هذا الرقم أقلّ من نظيره للعام السابق عند 8.75 مليون دولار، إلا أن الفجوة بين تكلفة الاختراقات السيبرانية في الشرق الأوسط ومتوسط تكلفتها حول العالم لا تزال كبيرة. ومن حيث التصنيف العالمي، تأتي منطقة الشرق الأوسط خلف الولايات المتحدة على معيار تكلفة الاختراق السيبراني – عند 10.22 مليون دولار، وبفارق يتجاوز مليون دولار عن منطقة البنلوكس (بلجيكا، هولندا ولوكسمبورج) التي تأتي في المرتبة الثالثة. وفي ضوء ذلك، فإنّ فَهم الأسباب ومعالجة العوامل الهيكلية المؤدية إلى ذلك، يعدّ من النقاط بالغة الأهمية على أجندة الأمن السيبراني في المنطقة. 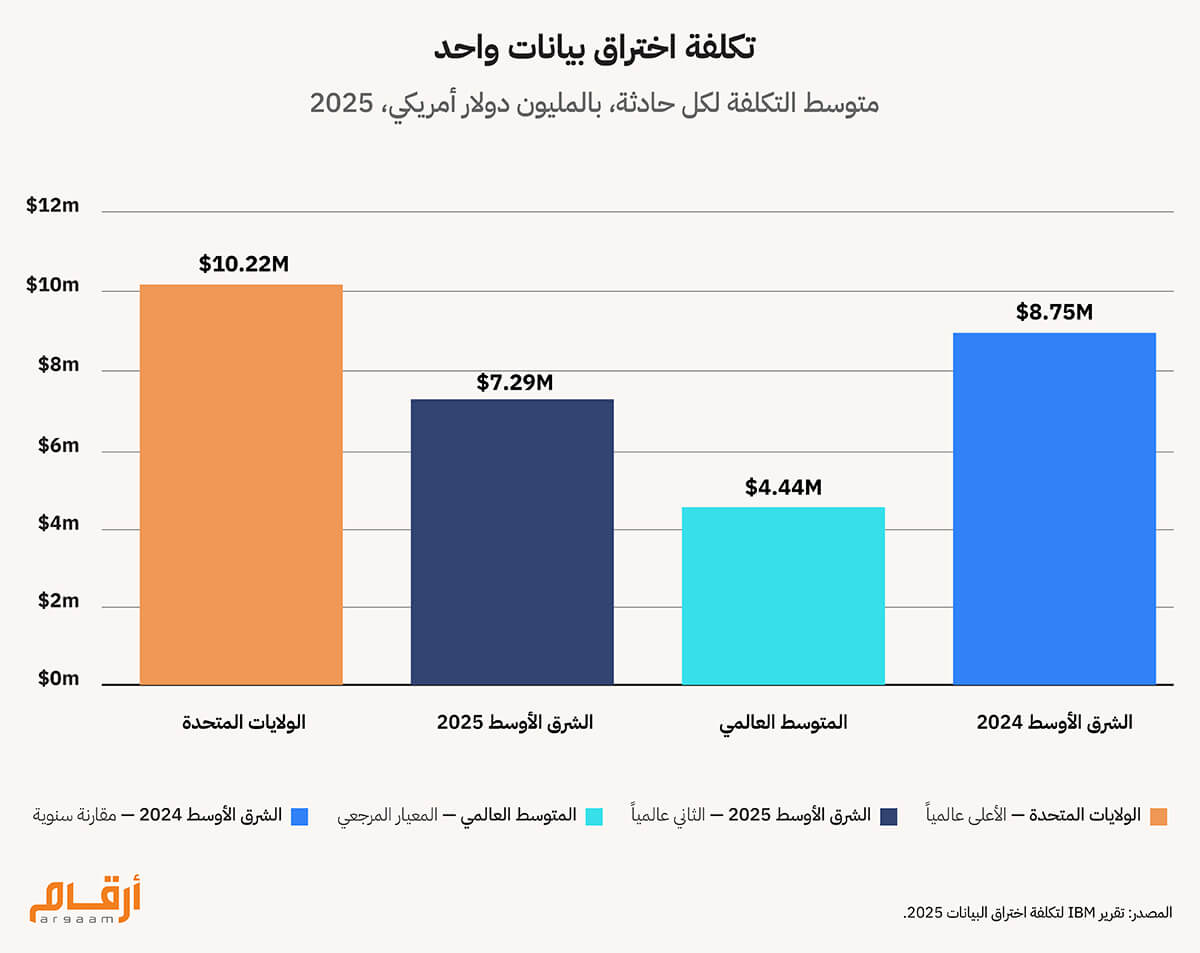
🔦 نتتبع الاختراق، لا سبب الاختراق منذ قدّم البنك المركزي السعودي إطار الأمن السيراني للقطاع المالي في المملكة عام 2017، لم يخضع هذا الإطار سوى لتحديثات جزئية لم تصل بعدُ إلى مستوى المراجعة الشاملة. ويفرِض الإطار الراهن على المؤسسات المالية الكبرى رصْد الحوادث الأمنية الخطيرة وتقديم تفاصيل تقنية دقيقة وتحليل السبب الحقيقي لكل حادثة. لكن هذا الإطار مع ذلك لا يتضمّن تحليلاً مخصصاً للحوادث المنسوبة للسلوك البشري. ومن أجل التوصّل إلى السب الحقيقي وراء حادث إلكتروني ما، ينبغي على المحققين أن يتساءلوا عن سبب وقوع هذا الحادث – وفي أغلب الحالات يكون هناك قرار بشري أو خطأ بشري أو أي تصرُّف بشري وراء الأمر. وإذا ما حدث واختُرق النظام بأحد البنوك، على سبيل المثال، لأنّ موظفاً نقر على رابط ضارّ، فقد يُسجّل السبب التقني على أنه رسالة تصيُّد خبيثة تمكنت في النفاذ إلى الأنظمة، فيما السبب الأعمق هو العنصر البشري. لكنْ في الغرب تتبنّى الهيئات التنظيمة نهجاً مغايرا تماما، وتفرض مؤسسات مثل المعهد الوطني للمعايير والتكنولوجيا (NIST) بالولايات المتحدة و وكالة الاتحاد الأوروبي للأمن السيبراني (ENISA) على المنظمات اتباع خطوات محددة يقوم بها الموظفون في أثناء الحوادث الأمنية. على سبيل المثال، يتبع إطار عمل NIST للأمن السيبراني طُرقاً منهجية مثل Phish Scale لقياس الضعف البشري بدقة – بما في ذلك رصْد معدلات النقر على رسائل التصيّد الخبيثة – فيما يُعدّ بمثابة خط أساس دقيق لتقييم المخاطر السلوكية للموظفين الداخليين.
🎯 خاتمة حين لا يُلزم إطار العمل بالإفصاح الكامل، لا تلجأ المؤسسات بالضرورة إلى التضليل، بل تُدخل ما يستوعبه النظام ويقبله؛ وشيئاً فشيئاً، يتحول هذا المُدخَل من مجرد رواية مقبولة إلى حقيقة راسخة في الأذهان. قد تملك شركة ما رؤية واضحة لما يقع من حوادث إلكترونية، لكنها تفتقر في الغالب إلى فهم كافٍ لأسبابها الجذرية؛ وهذا القصور بعينه هو ما يجعل الثغرة البشرية عُرضةً للتكرار، دون أن تجد لها أثراً في سجلات المخاطر الرسمية. هذه الثغرة التنظيمية تحوّل أنظار المؤسسات المالية عن الاستثمار في استراتيجيات الحدّ من المخاطر الناجمة عن العنصر البشري. وإذا كانت المدخلات خاطئة، فإنّ كل ما ينبني عليها يكون خطأ؛ وإذا كانت البنوك تسجّل اختراقات العنصر البشري على أنها إخفاقات تقنية، فإن السِجلّ المرجعي الذي تعتمد عليه شركات التأمين والجهات التنظيمية والمحللون في تقييم المخاطر وتخصيص رأس المال يكون خاطئا بالتبعيّة. أما العواقب العملية فتكون ملموسة؛ فعندما تُبنى نماذج المخاطر على بيانات خاطئة، تفرض شركات التأمين أقساطاً غير مضبوطة، كما تضع الجهات التنظيمية سياسةً تستجيب بدورِها لتهديدات ليست دقيقة. |
|
|


|

Argaam.com حقوق النشر والتأليف © 2026، أرقام الاستثمارية , جميع الحقوق محفوظة |